
Pe 29 și 30 octombrie, Asociația Hackout a adus la București a cincea ediție a evenimentelor sale: o zi de competiție CTF și o zi de dialog între liderii din securitate cibernetică, mediul de afaceri, startup-uri și sectorul public. Am fost acolo ca speaker în deschidere și ca moderator al primului panel, așa să vă povestesc aici cum a fost.
Seria Hackout Talks a pornit în 2023, la Pitești, iar în trei ani a ajuns la un format în două părți, care pune în aceeași poveste talentul tehnic și deciziile de business.
Ziua 1: opt ore de investigație pe un cyber range
Prima zi a fost dedicată competiției CTF, găzduită de Facultatea de Electronică, Telecomunicații și Tehnologia Informației (ETTI) din UPB. Timp de opt ore, echipele au lucrat pe un cyber range live, pe un scenariu construit ca un atac real, alături de Poliția Română. Punctajul a depins de cât de departe au ajuns participanții în investigație și de câte detalii au descoperit, cu tehnici de OSINT, intelligence si investigații online.
În pauza de prânz, specialiști din industrie și reprezentanți ai Poliției Române au arătat cum decurg atacurile reale din România și cum ne apărăm de ele. Ziua s-a încheiat cu ceremonia de premiere.
Au fost găsite două persoane dispărute de pe portalul Poliției Române, în primele 2 ore ale evenimentului – exclusiv prin OSINT, iar Asociația Hackout a oferit premii în valoare de 1000 euro.
Ziua 2: Hackout Business
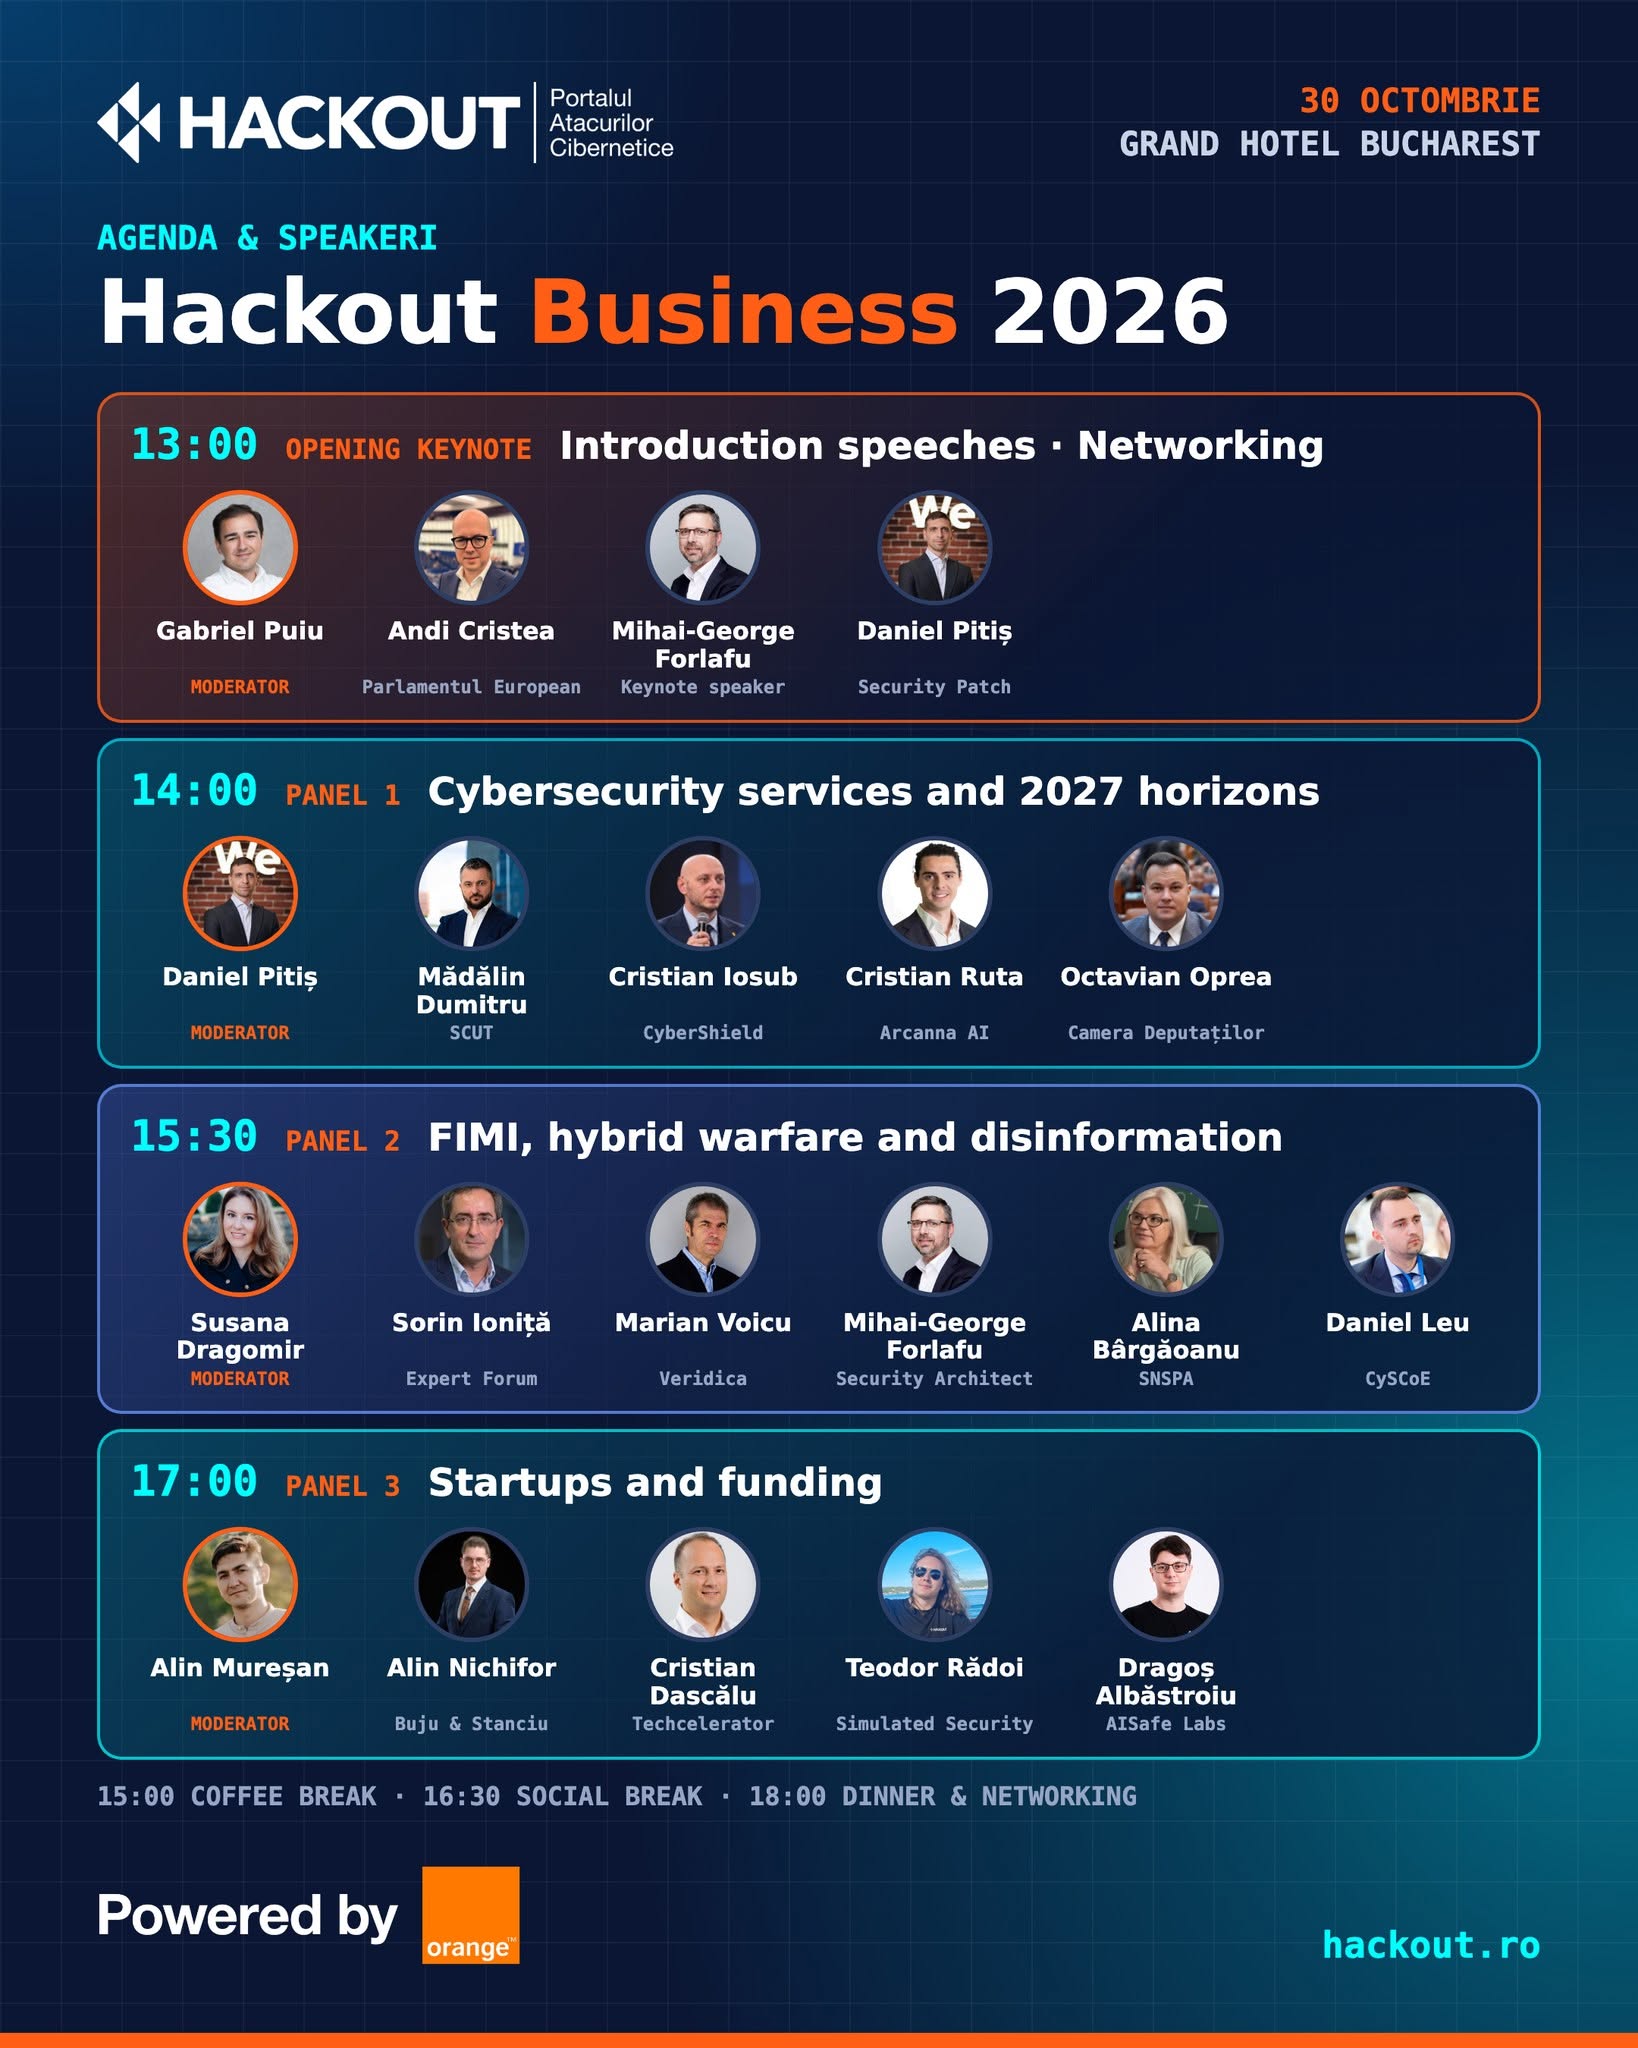
A doua zi evenimentul s-a mutat în Fortuna Ballroom de la Grand Hotel Bucharest, pentru Hackout Business, un eveniment pentru decidenți din mediul privat și public.
Deschiderea a fost moderată de Gabriel Puiu, președintele Asociației Hackout.
În discursul meu am pornit de la cifre: în 2026 au fost publicate deja peste 88.000 de vulnerabilități noi, aproape 300 pe zi, față de circa 6.000 într-un an întreg acum un deceniu. Inteligența artificială accelerează ambele tabere, iar cei care plătesc cel mai mult sunt IMM-urile, care rareori au o echipă de securitate. Am încheiat cu trei lucruri pe care le putem lăsa generațiilor care vin: educație și gândire critică, tehnologie construită corect de la început și o comunitate în care să împărtășim ce știm.
Panel 1: servicii de securitate și orizonturi 2027
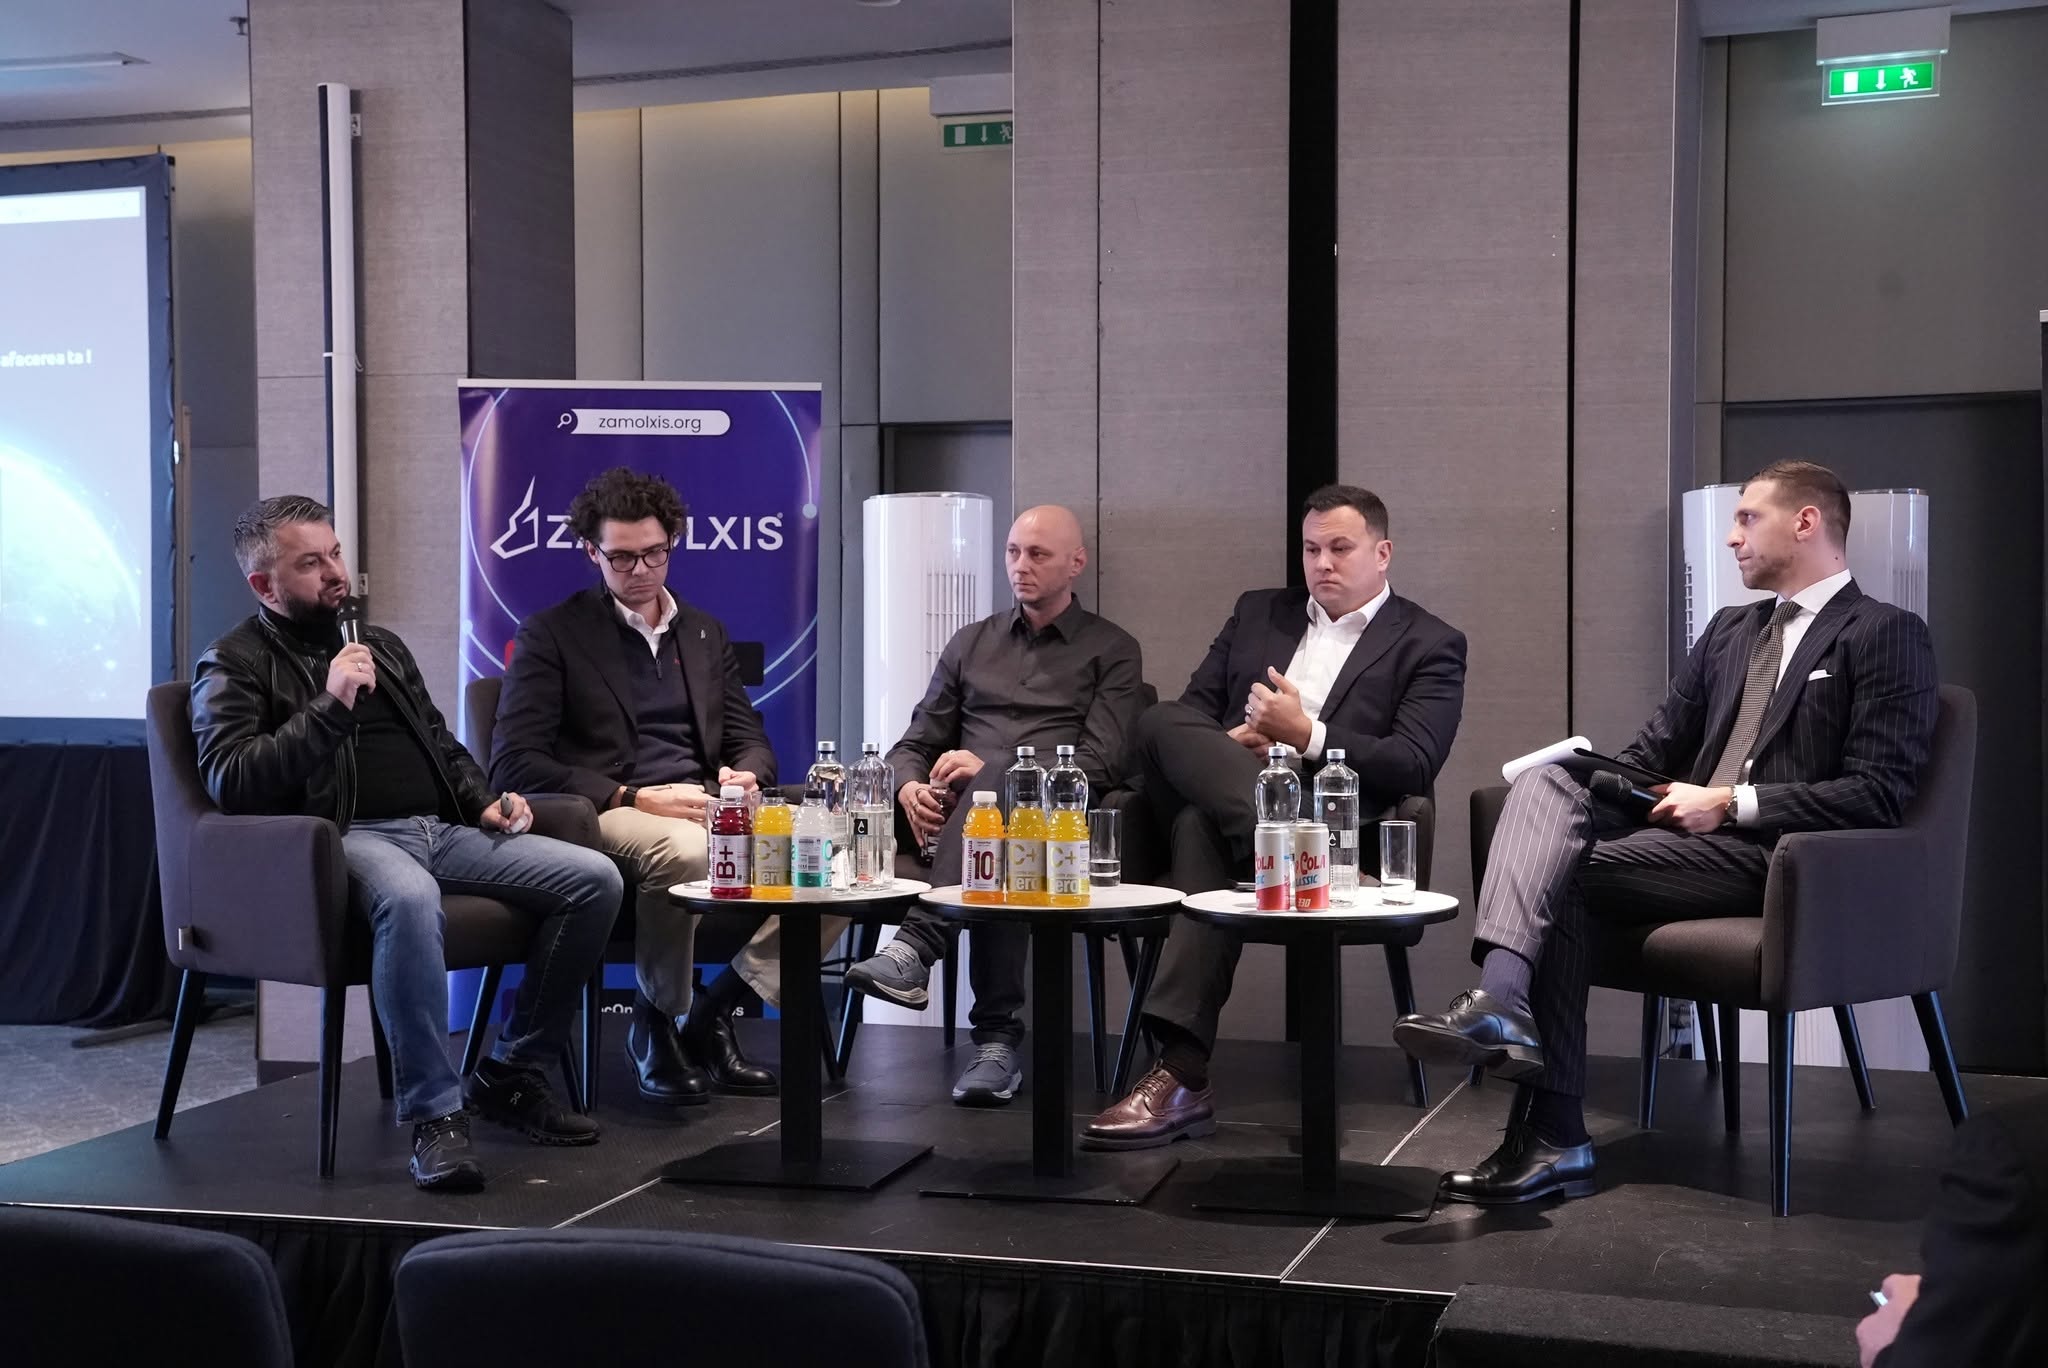
Primul panel, pe care l-am moderat, a pornit de la un paradox: serviciile de securitate au devenit mai accesibile ca niciodată, NIS2 se aplică deja, iar Cyber Resilience Act intră complet în vigoare la finalul lui 2027. Și totuși, prea puține companii din România cumpără servicii de securitate înainte să aibă un incident.
Pe scenă au fost patru perspective diferite:
- Octavian Oprea, deputat și vicepreședinte al Comisiei IT&C din Camera Deputaților, a adus perspectiva statului și a prezentat propunerea legislativă L593/2026 privind programele de Bug Bounty pentru instituțiile publice, organizate prin DNSC.
- Mădălin Dumitru, CEO SCUT, cu peste 28 de ani în securitate cibernetică
- Cristian Iosub, fondatorul CyberShield
- Cristian Ruță, co-fondator și COO al Arcanna AI
Panel 2: FIMI, război hibrid și dezinformare
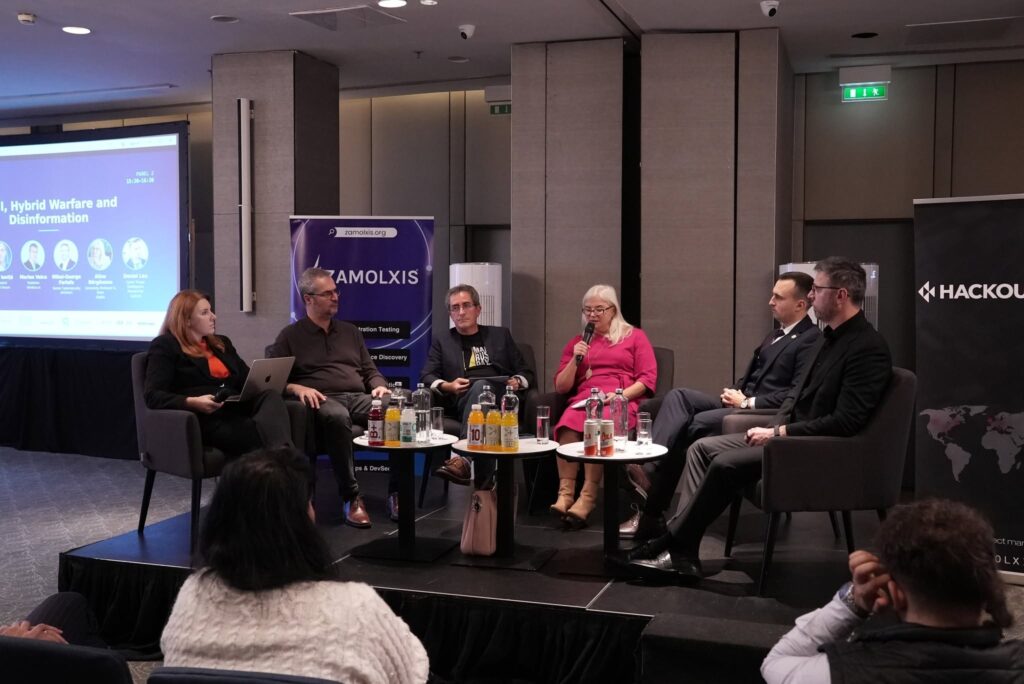
Al doilea panel a mutat discuția de la sisteme la oameni și la informație. Moderat de Dr. Susana Dragomir, analist FIMI care cercetează propaganda rusă din România din 2018, panelul i-a adus pe scenă pe Sorin Ioniță (Expert Forum), Marian Voicu (Veridica.ro), Alina Bârgăoanu (decan al Facultății de Comunicare și Relații Publice, SNSPA), Mihai-George Forlafu și Daniel Leu, cercetător în threat intelligence.
Combinația a fost rară: cercetare academică, jurnalism, analiză de politici publice și threat intelligence tehnic, la aceeași masă.
Panel 3: startup-uri și finanțare
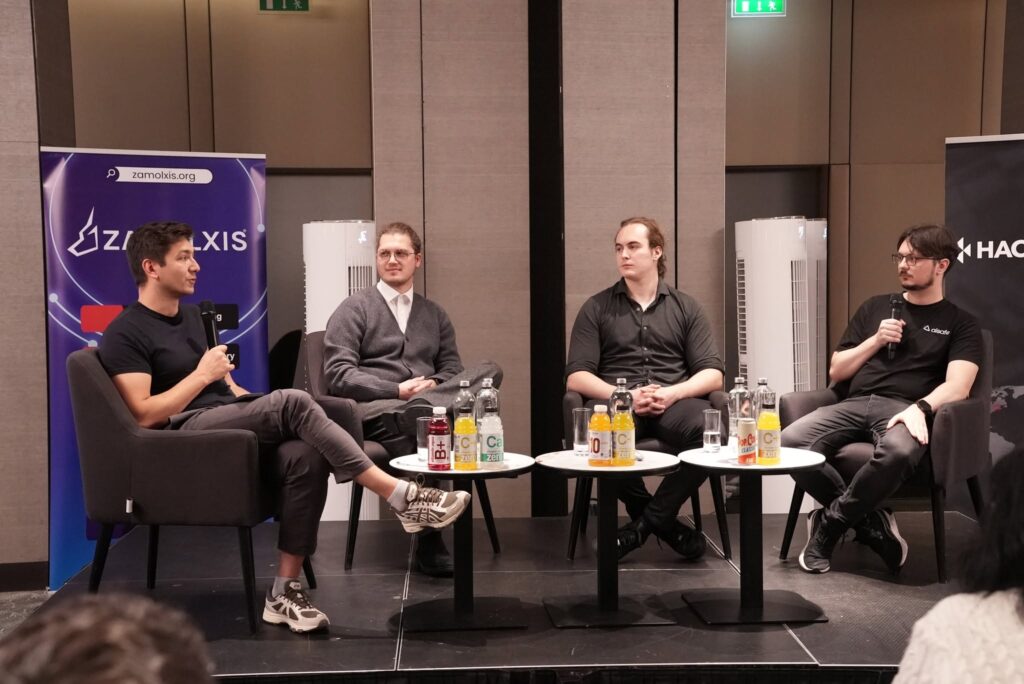
Ultimul panel, moderat de Alin Mureșan, a fost construit ca un podcast despre drumul de la idee la companie în securitate cibernetică. Au vorbit doi fondatori, Teodor Rădoi (Simulated Security) și Dragoș Albăstroiu (AISafe Labs, fost căpitan al echipei naționale de securitate cibernetică), un investitor, Cristian Dascălu (Techcelerator), și un avocat, Alin Nichifor (Buju & Stanciu și Asociații).
Discuția a atins ce înseamnă să treci de la competiții la antreprenoriat, cum arată securitatea când o bună parte din cod e scris de agenți AI și cum ar trebui să arate o reglementare care să ajute un startup, nu să-l sufoce.
Ce rămâne după Hackout 2026
Din cele două zile rămân trei idei. Talentul există: s-a văzut în sala de CTF și în fondatorii de pe scenă. Problema nu mai e prețul tehnologiei, ci încrederea și cultura: companiile, instituțiile și cercetătorii încă nu colaborează suficient. Iar AI-ul schimbă regulile pentru ambele tabere, așa că ritmul în care ne adaptăm contează mai mult ca oricând.
Discuțiile au continuat la cină, semn că un format care pune la aceeași masă statul, companiile, startup-urile și comunitatea este binevenit..
Mulțumim organizatorilor, voluntarilor Hackout, invitaților și partenerilor. Ne vedem la ediția următoare!